你是否也被这些问题困住
装个 Docker,不该这么难
内网装不上
服务器在隔离网络,官方源连不上,折腾一整天环境也装不好。
依赖无底洞
装到一半报冲突,卸也不是、修也不是,进退两难。
镜像拉不动
Docker 装好了,拉个镜像超时十几分钟,进度条纹丝不动。
换平台失灵
换成国产系统或 ARM 服务器,网上抄来的教程全部失效。
| 对比维度 | 传统安装方式 | 用通用离线安装包 |
|---|---|---|
| 联网与软件源 | 反复配源,隔离内网直接装不上 | 全程离线,拷贝即装 |
| 依赖与冲突 | 依赖连环报错,越修越乱 | 自带全套组件,冲突自动清理 |
| 镜像拉取 | 默认源缓慢,超时是常态 | 六大国内镜像源内置加速 |
| 平台适配 | 换系统、换架构就要重学一遍 | 主流与国产系统、双架构自动识别 |
| 出错后果 | 装坏了难恢复,只能重装系统 | 装前自动备份,一键回滚卸载 |
这些问题,一个包全部终结。
界面速览
一图看懂:从拷贝到跑起来
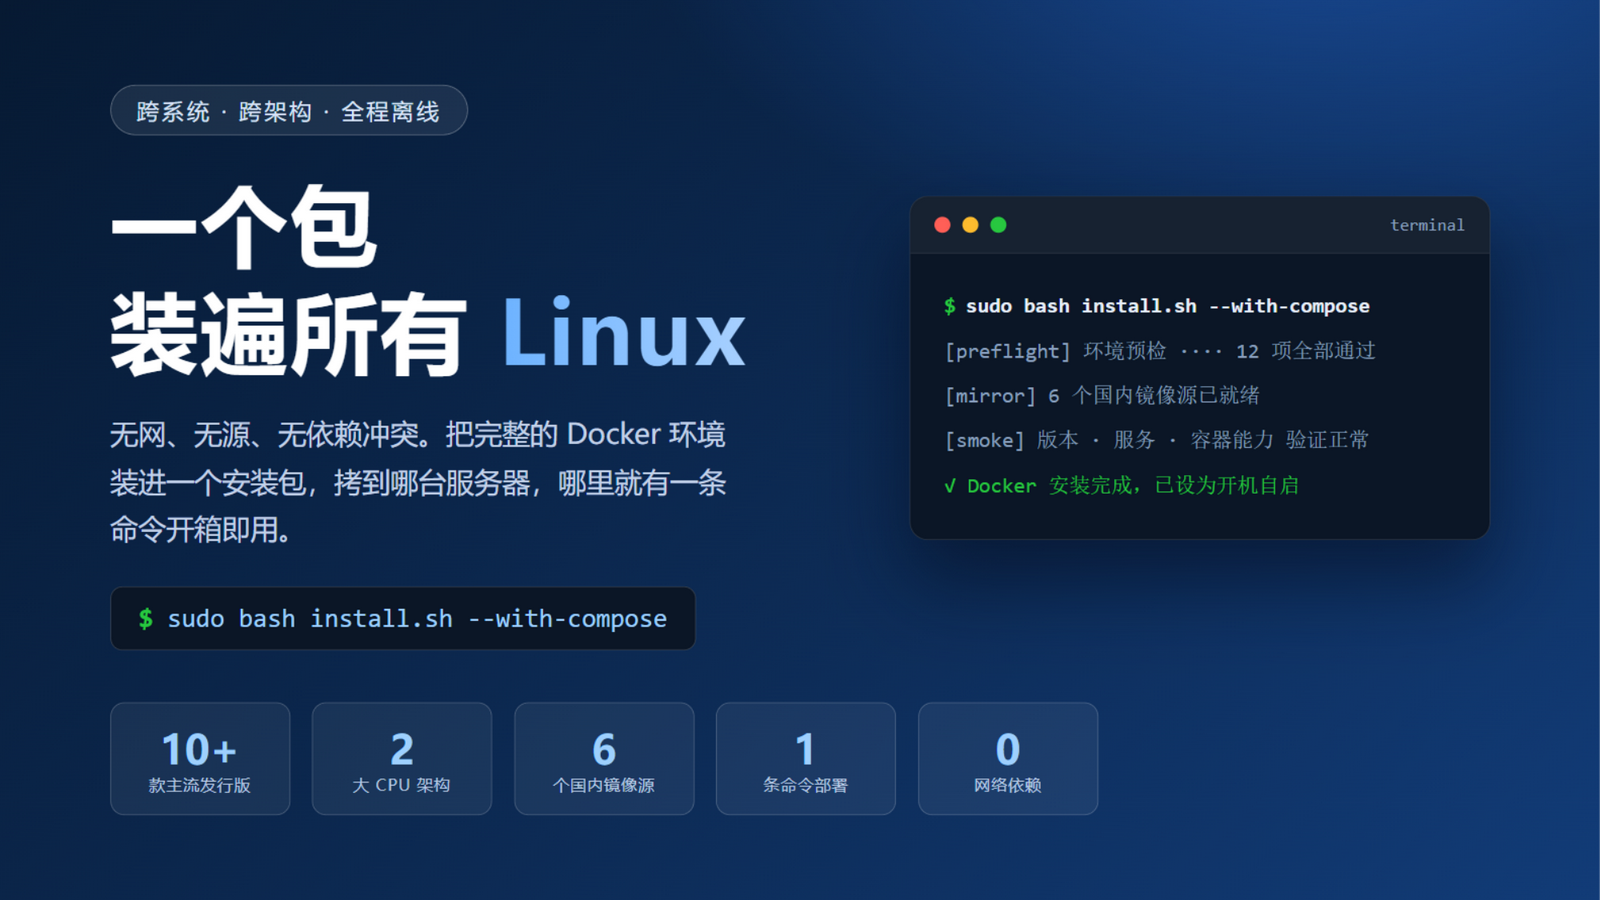
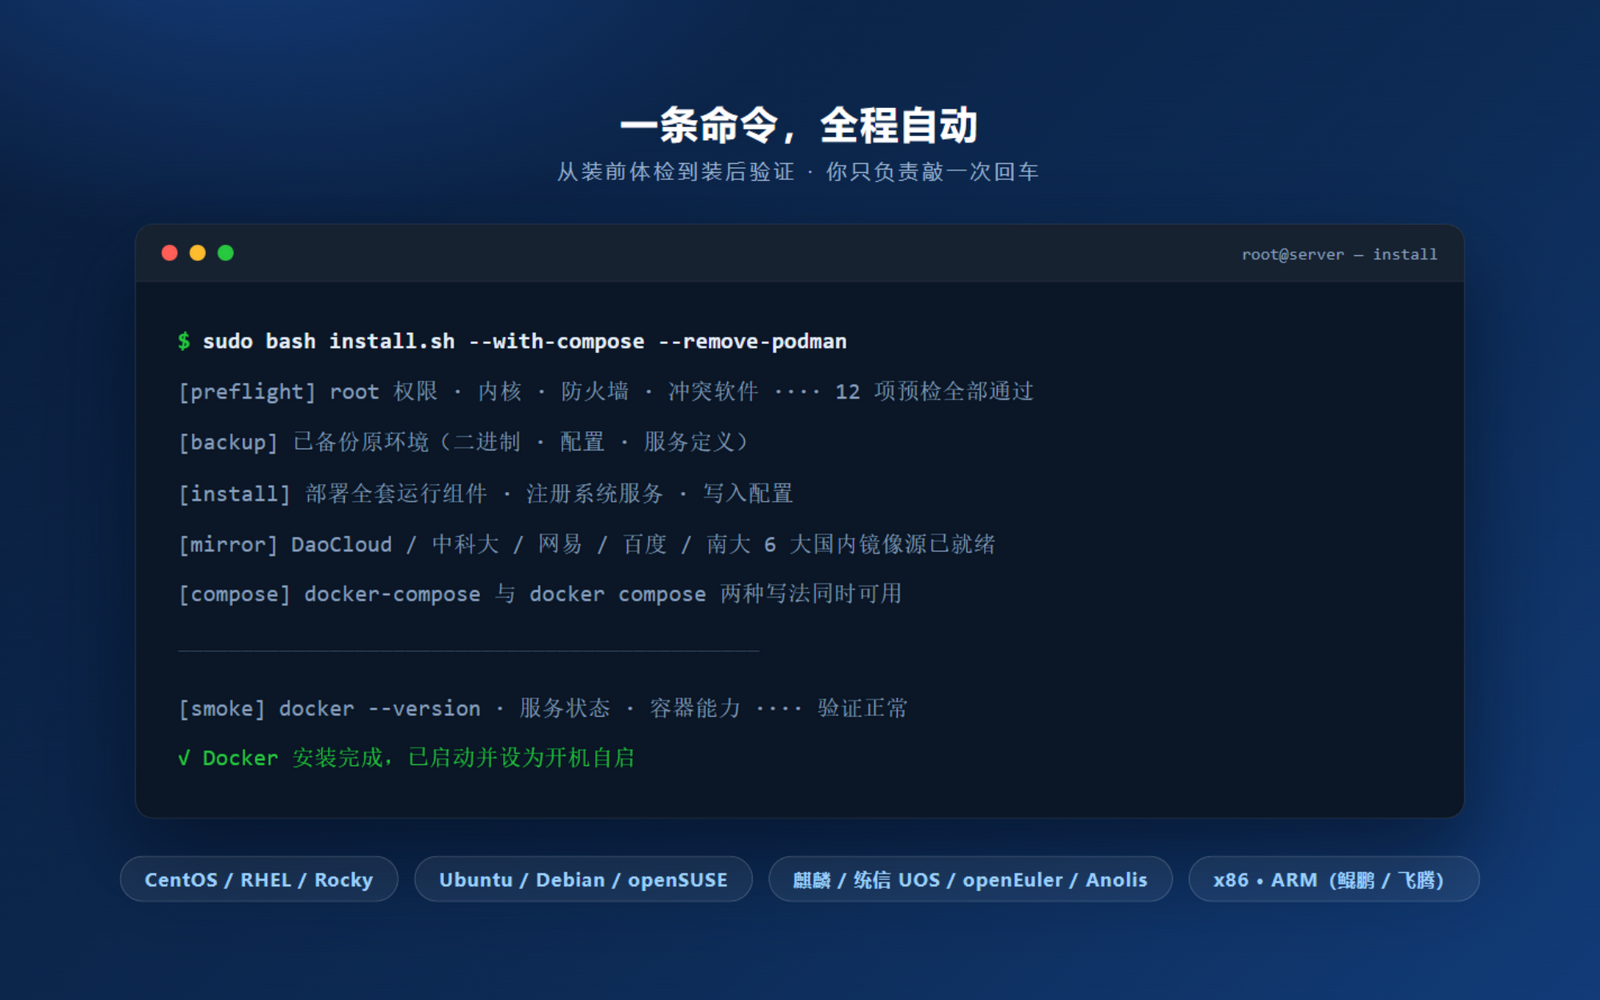
没有复杂控制台、没有繁琐向导,一个安装包加一条命令,就是全部操作界面。
核心特色
为「装好、用好、管好」而设计
每一个特色,都来自真实部署环境里最磨人的那些痛点。
全程离线 一键安装
全套运行组件随包携带,目标机器不联网、不配源,一条命令自动完成部署、注册服务、写入配置与启动验证。
通吃主流与国产系统
CentOS、RHEL、Rocky、Ubuntu、Debian、openSUSE 等主流发行版,与麒麟、统信 UOS、openEuler、Anolis OS、TencentOS、Deepin 全覆盖。
双架构自动识别
x86 与 ARM 服务器一套包全覆盖,华为鲲鹏、飞腾、AWS Graviton 皆可运行,安装时自动匹配,无需人工选择。
零依赖 无冲突
自带全套组件、不依赖系统组件版本,从根源告别「依赖地狱」;检测到冲突的容器工具时,一条命令自动清理。
国内镜像加速内置
预配 DaoCloud、中科大、网易、百度、南京大学等 6 大国内镜像源,装完直接拉镜像;海外网络环境一键切回默认源。
Compose 一并就绪
可选同时安装 Docker Compose,「docker-compose」与「docker compose」两种写法同时可用,团队习惯无缝兼容。
装前体检 装后自检
安装前十余项环境自动预检:权限、内核、防火墙、安全策略、软件冲突逐一排查;装完自动验证,结果一目了然。
可回滚 可卸载
安装前自动备份原环境,一条命令随时回退;卸载不删镜像数据,重装升级随进随出,进退有据。
功能全景
一条命令背后,十二件事全部办妥
从装前体检到装后验证,你只负责敲一次回车,其余交给安装包。
适用场景
哪里有 Linux 服务器,哪里就能用
从隔离内网到国产化平台,从单台服务器到成规模机房,一套流程全部走通。
政务 · 军工 · 金融
物理隔离网络无法联网下载,U 盘拷贝即可完成标准化部署,全程不触网。
国产化替代
麒麟、统信 UOS、openEuler、鲲鹏平台一站式适配,国产化改造不踩坑。
机房 · 集群
同一个包复制到成百上千台服务器,环境版本整齐划一,运维成本大幅下降。
存量盘活
停止维护的老版本系统也能装上新版 Docker,存量服务器继续发挥价值。
ARM · 国产平台
ARM 架构服务器与国产硬件平台统一覆盖,边缘站点部署一套流程走天下。
凡需 Docker 处
只要是 Linux 服务器,无论线上线下、什么发行版,都能一步到位装好环境。
角色价值
不同角色,同一种省心
运维工程师
成百上千台服务器,同一个包、同一条命令,环境整齐划一,交付效率翻倍。
开发团队
内网也能一步起好容器环境,把时间还给写代码,而不是反复装环境。
信创负责人
麒麟、UOS、openEuler、鲲鹏一次适配到位,国产化迁移少走弯路。
安全与合规
全程离线不触网、操作全程留痕、随时可回滚,每一步都可控可查。
三步上手
从拷贝到跑起来,一杯咖啡的时间
不需要联网,不需要折腾环境,把专业的事交给安装包。
拷贝安装包
U 盘、内网共享、任意方式,把安装包复制到目标服务器。
执行一条命令
sudo bash install.sh --with-compose
部署、配置、启动、验证全程自动,坐等完成。
验收完成
版本、服务状态、容器能力自动验证,一目了然;服务已设为开机自启。
安全可信
为什么敢直接用在生产环境
每一次安装都进退有据、有迹可循,把风险留在动手之前。
全程离线不触网
部署过程不需要任何网络访问,隔离环境数据不出门。
原环境自动备份
动手前完整备份现有组件与配置,随时一键回退。
用户配置全保留
已有配置与个性化设置在升级重装时完好无损。
镜像数据不丢失
卸载保留全部容器镜像,重装后立即可用。
全程日志留痕
每一步操作完整记录在日志文件中,可回溯可审计。
失败自助诊断
启动异常自动收集关键错误信息,定位问题快人一步。